Domain snow-shop.de kaufen?
Wir ziehen mit dem Projekt
snow-shop.de um.
Sind Sie am Kauf der Domain
snow-shop.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain snow-shop.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
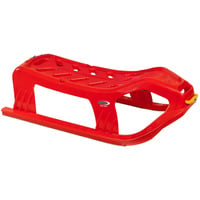
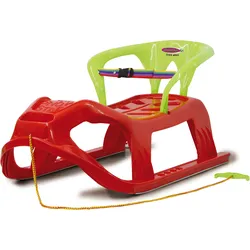
Snow Play Schlitten 90cm rot• Rückenlehne inkl. Sicherheitsband, abnehmbar • Seil zum Ziehen des Schlittens mit Griff • Leichtgewicht mit unter 3 kg • Langlebige, robuste Kunststoff Karosserie • Bequemer, ergonomischer Sitz für eine optimale Rutschposition • Metallkufen • Kippschutz64,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Stephenson, Neal: Snow CrashSnow Crash , Deluxe Edition , > , Erscheinungsjahr: 20221122, Produktform: Leinen, Autoren: Stephenson, Neal, Themenüberschrift: FICTION / Science Fiction / General, Keyword: snow crash neal stephenson;neal stephenson books;sci fi book;cyberpunk books;science fiction and fantasy;satire;dystopian books;dystopian novels;tech;avatars;avatar;metaverse;computer books;litrpg books;litrpg;dystopia;dystopian;adventure;mythology;neal stephenson;artificial intelligence;science fiction;science fiction books;sci fi;action;anarchy;archaeology;babel;comedy;computer;computers;cyber;cyberpunk;drugs;fantasy;future;futurism;geek;hacker;hackers;hacking;humor;young adult books;snow, Fachschema: Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Hard science fiction~Abenteuerromane, Imprint-Titels: Del Rey, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Science-Fiction: Cyberpunk / Biopunk, Text Sprache: eng, Seitenanzahl: VIII, Seitenanzahl: 565, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 233, Breite: 168, Höhe: 47, Gewicht: 885, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Vorteile bieten Skibrillen mit Wechselgläsern im Vergleich zu herkömmlichen Skibrillen?
Skibrillen mit Wechselgläsern bieten die Möglichkeit, die Gläser je nach Wetterbedingungen anzupassen, was die Sicht verbessert. Sie sind vielseitiger einsetzbar und sparen Platz in der Skiausrüstung. Zudem können sie länger verwendet werden, da die Gläser ausgetauscht werden können, wenn sie beschädigt sind. **
-
Welche Temperatur haben Winterhandschuhe?
Winterhandschuhe sind in der Regel dafür konzipiert, die Hände bei kalten Temperaturen warm zu halten. Sie können je nach Modell und Hersteller unterschiedliche Temperaturbereiche abdecken. Einige Winterhandschuhe sind für Temperaturen bis zu -20 Grad Celsius geeignet, während andere Handschuhe für weniger extreme Temperaturen ausgelegt sind. Es ist wichtig, die spezifischen Angaben des Herstellers zu beachten, um sicherzustellen, dass die Handschuhe den gewünschten Schutz bieten. **


Welche Vorteile bieten Skibrillen mit Wechselgläsern im Vergleich zu herkömmlichen Skibrillen? Warum sind Skibrillen mit Wechselgläsern bei Wintersportlern so beliebt?
Skibrillen mit Wechselgläsern bieten die Möglichkeit, die Gläser je nach Wetterbedingungen anzupassen, was die Sicht verbessert. Sie sind vielseitiger einsetzbar und sparen Platz in der Skiausrüstung. Wintersportler schätzen die Flexibilität und die Möglichkeit, sich schnell an wechselnde Lichtverhältnisse anzupassen. **
Was ist Winterbekleidung?
Winterbekleidung bezieht sich auf Kleidungsstücke und Accessoires, die speziell für die kalte Jahreszeit entwickelt wurden, um den Körper vor Kälte, Wind und Feuchtigkeit zu schützen. Dazu gehören zum Beispiel dicke Jacken, Mäntel, Schals, Handschuhe und Mützen. Winterbekleidung ist in der Regel aus wärmenden Materialien wie Wolle oder Daunen gefertigt und oft mit isolierenden Schichten versehen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yarbo Snow Track | SchneekettenBesonderheiten Yarbo Snow TrackRobuste Raupenkette für hervorragende Traktion auf Schnee und Eis Optionale Metallstollen für besseren Halt auf vereisten Oberflächen Breite Bauweise für bessere Gewichtsverteilung und Stabilität Zuverlässige Leistung bei Temperaturen bis zu -25 °C Bewältigt Steigungen bis zu 36% (20 °)Lieferumfang:1x Yarbo Snow Track | SchneekettenInformationen und Downloads: Yarbo Schnellstartanleitung (engl.) Yarbo Produktvorstellung (engl.) Yarbo Bedienungsanleitung (engl.)...179,00 €*Versand: 159,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Snow Play Schlitten 90cm rot• Rückenlehne inkl. Sicherheitsband, abnehmbar • Seil zum Ziehen des Schlittens mit Griff • Leichtgewicht mit unter 3 kg • Langlebige, robuste Kunststoff Karosserie • Bequemer, ergonomischer Sitz für eine optimale Rutschposition • Metallkufen • Kippschutz64,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Stephenson, Neal: Snow CrashSnow Crash , Deluxe Edition , > , Erscheinungsjahr: 20221122, Produktform: Leinen, Autoren: Stephenson, Neal, Themenüberschrift: FICTION / Science Fiction / General, Keyword: snow crash neal stephenson;neal stephenson books;sci fi book;cyberpunk books;science fiction and fantasy;satire;dystopian books;dystopian novels;tech;avatars;avatar;metaverse;computer books;litrpg books;litrpg;dystopia;dystopian;adventure;mythology;neal stephenson;artificial intelligence;science fiction;science fiction books;sci fi;action;anarchy;archaeology;babel;comedy;computer;computers;cyber;cyberpunk;drugs;fantasy;future;futurism;geek;hacker;hackers;hacking;humor;young adult books;snow, Fachschema: Englische Bücher / Belletristik / Science Fiction, Fachkategorie: Hard science fiction~Abenteuerromane, Imprint-Titels: Del Rey, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, Fachkategorie: Science-Fiction: Cyberpunk / Biopunk, Text Sprache: eng, Seitenanzahl: VIII, Seitenanzahl: 565, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 233, Breite: 168, Höhe: 47, Gewicht: 885, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,31,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Street, Krista: Wings of SnowWings of Snow , Ich muss fliehen, um mein Leben zu retten. Doch wenn ich wiederkomme, werde ich herrschen. Ich hätte die Prüfung der Zukünftigen Königin gewinnen sollen. Stattdessen sitzt die rachsüchtige Hexe auf dem Thron. Mir bleibt keine andere Wahl, als vom Solis-Kontinent zu fliehen, obwohl es mir das Herz bricht, meine große Liebe zurückzulassen. Aber ich kann nicht zurückkehren, bevor ich nicht meine Neigungen wieder habe und an der Seite des Kronprinzen kämpfen kann. Überall lauern Feinde. Diejenigen, denen ich vertraut habe, erweisen sich als die größten Verräter von allen. Fernab des eisigen Nordens werde ich gefangen genommen und lerne dabei mich selbst kennen - die Frau, die ich wirklich bestimmt bin, zu werden. Denn ich werde siegen. Wenn ich nur das Schicksal erfüllen kann, das die Götter für mich vorgesehen haben. Band 3 der spicy Enemies-to-Lovers Romantasy-Reihe, die BookTok im Sturm eroberte. Tropes: He falls first, Enemies to Lovers, Golden Cage Für Fans von Das Reich der Sieben Höfe und Curse of Shadows and Thorns Heiße Romantasy in einer kalten Welt , Automatikgetriebeteile > Getriebe & Antriebstechnik , Erscheinungsjahr: 20250701, Titel der Reihe: Fae von Schnee und Eis - Fantasy mit Spice#3#, Autoren: Street, Krista, Seitenzahl/Blattzahl: 400, Keyword: BookTok; Bookstagram; Fantasy mit spice; Liebesroman Fantasy; New Adult Fantasy; Paranormal Romance; Paranormaler Liebesroman; Romantasy; fantasy romantisch; romantische Fantasy; spicy, Fachschema: Amerikanische Belletristik / Fantasy, Fachkategorie: Fantasy Romance~Zeitgenössische Fantasy~Belletristik: allgemein und literarisch, Interesse Alter: In Bezug auf das frühe Erwachsenenalter (New Adult, Young Adult), Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49011000, Warenverzeichnis für die Außenhandelsstatistik: 49011000, Länge: 210, Breite: 148, Höhe: 31, Gewicht: 486, Produktform: Gebunden,22,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bieten Skibrillen mit Wechselgläsern im Vergleich zu herkömmlichen Skibrillen?
Skibrillen mit Wechselgläsern bieten die Möglichkeit, die Gläser je nach Wetterbedingungen anzupassen, was die Sicht verbessert. Sie sind vielseitiger einsetzbar und sparen Platz in der Skiausrüstung. Zudem können sie länger verwendet werden, da die Gläser ausgetauscht werden können, wenn sie beschädigt sind. **
-
Welche Temperatur haben Winterhandschuhe?
Winterhandschuhe sind in der Regel dafür konzipiert, die Hände bei kalten Temperaturen warm zu halten. Sie können je nach Modell und Hersteller unterschiedliche Temperaturbereiche abdecken. Einige Winterhandschuhe sind für Temperaturen bis zu -20 Grad Celsius geeignet, während andere Handschuhe für weniger extreme Temperaturen ausgelegt sind. Es ist wichtig, die spezifischen Angaben des Herstellers zu beachten, um sicherzustellen, dass die Handschuhe den gewünschten Schutz bieten. **
-
Welche Vorteile bieten Skibrillen mit Wechselgläsern im Vergleich zu herkömmlichen Skibrillen? Warum sind Skibrillen mit Wechselgläsern bei Wintersportlern so beliebt?
Skibrillen mit Wechselgläsern bieten die Möglichkeit, die Gläser je nach Wetterbedingungen anzupassen, was die Sicht verbessert. Sie sind vielseitiger einsetzbar und sparen Platz in der Skiausrüstung. Wintersportler schätzen die Flexibilität und die Möglichkeit, sich schnell an wechselnde Lichtverhältnisse anzupassen. **
-
Was ist Winterbekleidung?
Winterbekleidung bezieht sich auf Kleidungsstücke und Accessoires, die speziell für die kalte Jahreszeit entwickelt wurden, um den Körper vor Kälte, Wind und Feuchtigkeit zu schützen. Dazu gehören zum Beispiel dicke Jacken, Mäntel, Schals, Handschuhe und Mützen. Winterbekleidung ist in der Regel aus wärmenden Materialien wie Wolle oder Daunen gefertigt und oft mit isolierenden Schichten versehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.